Chống hack website WordPress là quá trình giảm rủi ro và chuẩn bị khả năng phục hồi, không phải cài một plugin rồi bảo đảm an toàn tuyệt đối. Những việc có tác dụng cần được duy trì: cập nhật thành phần, quản lý quyền, bảo vệ tài khoản và giữ bản sao lưu độc lập.
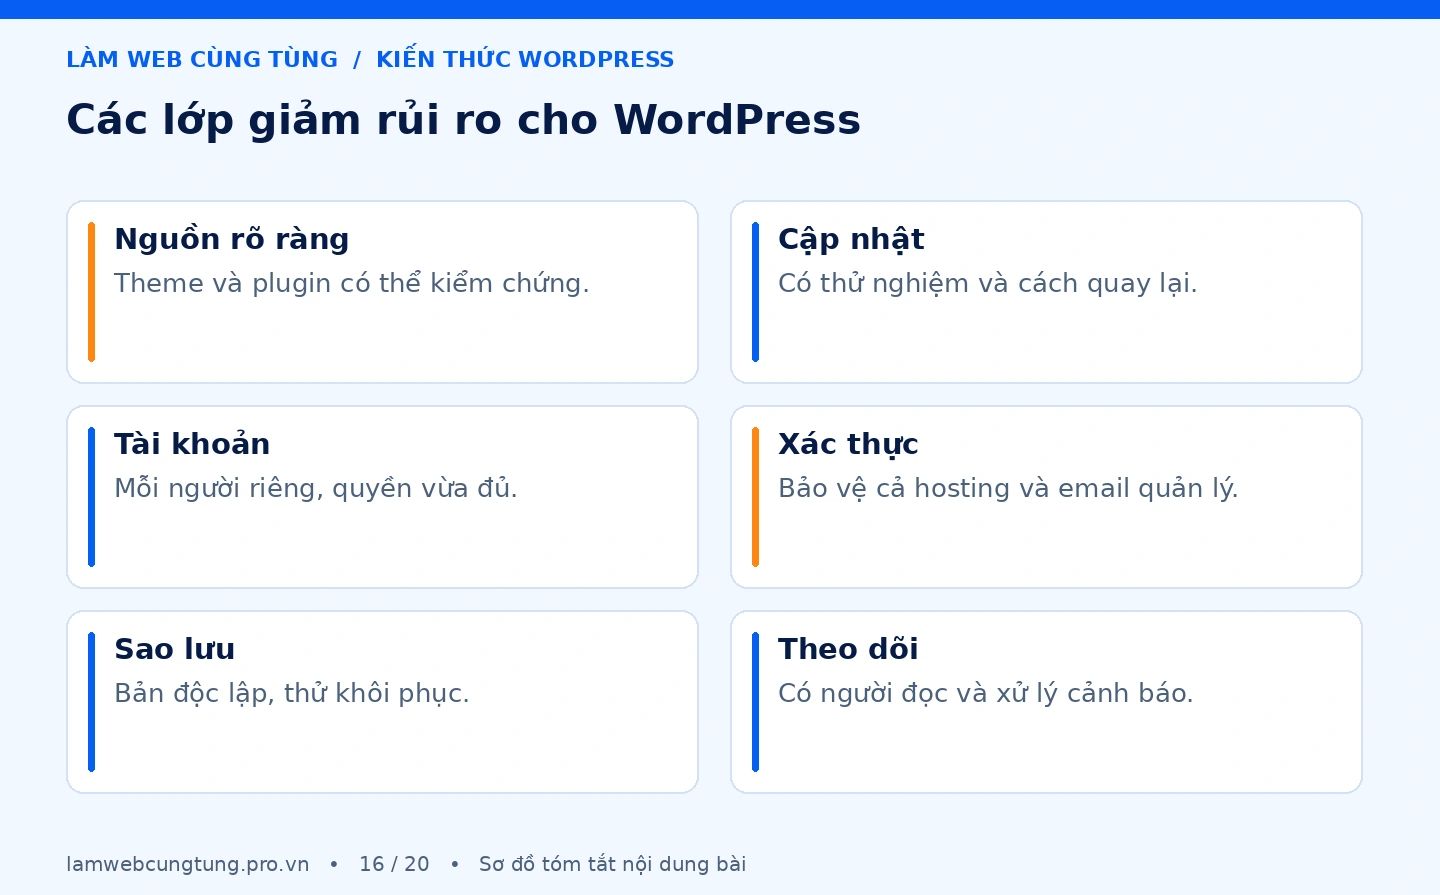
1. Kiểm soát nguồn theme và plugin
Chỉ dùng công cụ từ nhà phát triển hoặc nguồn phân phối có quyền rõ ràng. Theme và plugin bị sửa không rõ nguồn khiến bạn khó biết mã đang chạy là gì và có nhận được bản cập nhật hay không.
Rà soát các thành phần không còn dùng. Trước khi xóa, kiểm tra dữ liệu và chức năng liên quan; không xóa tùy tiện một công cụ chỉ vì lâu chưa mở trang cấu hình. Duy trì danh sách người phụ trách và giấy phép để việc cập nhật không bị bỏ quên.
2. Cập nhật theo quy trình có thể quay lại
Theo dõi cập nhật WordPress, theme, plugin và môi trường máy chủ. Sao lưu trước khi thay đổi quan trọng; thử trên staging nếu website có luồng bán hàng hoặc tích hợp. Cập nhật xong cần kiểm tra trang chính, đăng nhập, form và thanh toán nếu có.
Giữ hệ thống cũ vô thời hạn vì sợ lỗi cũng tạo rủi ro. Nếu một thành phần không còn tương thích, nên đánh giá phương án thay thế thay vì tắt cập nhật toàn bộ website.
3. Bảo vệ tài khoản và phân quyền
Mỗi người cần tài khoản riêng, mật khẩu mạnh và quyền phù hợp công việc. Người chỉ đăng bài không nhất thiết cần quyền quản trị hệ thống. Thu hồi quyền khi người phụ trách thay đổi và kiểm tra cả tài khoản hosting, email quản lý, kho sao lưu.
Sử dụng xác thực nhiều yếu tố khi hệ thống và công cụ hỗ trợ. Đổi đường dẫn đăng nhập có thể giảm một phần truy cập tự động, nhưng không sửa lỗ hổng trong plugin và không thay thế kiểm soát truy cập.
4. Sao lưu và bảo vệ vị trí lưu
Giữ bản sao gồm tệp và cơ sở dữ liệu, có mốc lịch sử và ít nhất một vị trí độc lập phù hợp. Hạn chế quyền truy cập vào bản sao vì dữ liệu có thể chứa thông tin khách hàng.
Thử khôi phục trên môi trường riêng. Nếu bạn chưa biết lấy bản sao ở đâu hoặc người có tài khoản đã nghỉ, quy trình backup cần được hoàn thiện ngay cả khi website chưa gặp sự cố.
5. Theo dõi dấu hiệu bất thường
Chú ý tài khoản lạ, bài viết không do bạn tạo, chuyển hướng bất thường, thông báo bảo mật và thay đổi tệp khó giải thích. Công cụ như Wordfence có thể hỗ trợ quét và cảnh báo, nhưng kết quả cần được đánh giá trong bối cảnh thực tế.
HTTPS bảo vệ đường truyền, không tự chứng minh website không có mã độc. Tương tự, cài tường lửa không có nghĩa các tài khoản và thành phần khác đã an toàn.
Nếu nghi website đã bị xâm nhập
Ghi lại triệu chứng, thời điểm và thay đổi gần đây. Giữ bản sao hiện trạng cùng nhật ký có thể dùng để kiểm tra; phối hợp với hosting hoặc người kỹ thuật để hạn chế ảnh hưởng. Tránh xóa ngẫu nhiên các tệp trước khi biết chức năng và nguyên nhân.
Quá trình xử lý cần tìm điểm vào, làm sạch các thành phần bị tác động và kiểm tra lại tài khoản, thông tin xác thực. Khôi phục một bản cũ mà không sửa nguyên nhân có thể khiến sự cố lặp lại. Nếu có dữ liệu nhạy cảm bị ảnh hưởng, đánh giá trách nhiệm và cách phản hồi phù hợp với tình huống thực tế.
Checklist vận hành định kỳ
- Ai theo dõi và thực hiện cập nhật?
- Tài khoản quản trị hiện tại có đúng người phụ trách không?
- Bản sao mới nhất chạy thành công và thử khôi phục được chưa?
- Cảnh báo bảo mật đang gửi về email có người đọc không?
- Có thành phần không rõ nguồn hoặc không còn được duy trì không?
Bạn nên ghi các việc này thành lịch vận hành có người chịu trách nhiệm. Một quy trình đơn giản được làm đều đặn có giá trị hơn nhiều lớp công cụ không được cấu hình và theo dõi.
Đọc thêm
- Hướng dẫn backup website WordPress và kiểm tra khôi phục
- Top 10 plugin WordPress nên cân nhắc theo nhu cầu
- Quy trình thiết kế website chuyên nghiệp từ A đến Z
Tài liệu tham khảo
- developer.wordpress.org — hardening
- wordpress.org — roles-and-capabilities
- wordpress.org — wordfence
- wordpress.org — faq-my-site-was-hacked
Liên hệ Làm Web Cùng Tùng nếu bạn cần trao đổi nhu cầu website.